Ubuntu 26.10: sicurezza, Rust e i cambiamenti da controllare prima dell’aggiornamento
Analisi tecnica di Ubuntu 26.10 "Stonking Stingray", focalizzata sulla riduzione della superficie di attacco, l'adozione totale di Rust per le core utilities e le nuove misure di crittografia TPM.
Ubuntu 26.10 nella grafica Canonical: il rilascio finale è previsto per il 15 ottobre.Canonical · immagine ufficialeFonte dell’immagine
Ubuntu 26.10: data di rilascio e filosofia di sicurezza
Ubuntu 26.10, “Stonking Stingray”, non è ancora una versione finale: il calendario ufficiale colloca il rilascio al 15 ottobre 2026. Il 12 ottobre Canonical ne ha illustrato i cambiamenti di sicurezza, che interessano avvio, cifratura, strumenti di base e servizi. Per chi sta preparando un aggiornamento, la domanda concreta è quali scelte di configurazione potrebbero richiedere attenzione. Il punto più delicato riguarda il GRUB firmato usato con UEFI Secure Boot: ridurne i componenti limita la superficie esposta, ma modifica anche i layout di avvio supportati. Non equivale a eliminare dal sistema i filesystem interessati. [1][2]
La strategia di Canonical non si limita più alla semplice reazione tramite patch rapide, ma evolve verso una riduzione proattiva della superficie di attacco. Questo significa eliminare o sostituire codice non necessario e migrare verso implementazioni a memoria sicura, riducendo ciò che un attaccante può effettivamente sfruttare prima che una correzione sia disponibile. Tale approccio informa ogni innovazione della release, trasformando la sicurezza da una serie di feature aggiuntive a un criterio di progettazione architettonica per ogni componente, dai driver di boot ai servizi di rete. [1]
Ubuntu 26.10 nella grafica Canonical: il rilascio finale è previsto per il 15 ottobre. Fonte: Canonical
Secure Boot e la nuova configurazione di GRUB
Una delle modifiche più incisive riguarda il bootloader GRUB nelle build firmate per UEFI Secure Boot. Per mitigare le vulnerabilità di bypass della catena di fiducia, Ubuntu 26.10 ha drasticamente ridotto i parser inclusi nel GRUB firmato. Sono stati rimossi i driver per i filesystem Btrfs, HFS+, XFS e ZFS, così come il supporto per il caricamento di immagini JPEG e PNG e le tabelle di partizione Apple. Restano supportati esclusivamente i layout /boot basati su ext 4, FAT, ISO9660 e squashfs per i pacchetti snap. [1]
È essenziale distinguere il percorso di avvio dal sistema operativo in esecuzione: Btrfs e ZFS continuano a essere utilizzabili da Linux. La restrizione del GRUB firmato riguarda invece /boot su filesystem o configurazioni non più supportati, inclusi LVM, LUKS e RAID diversi daRAID1. Come esempio illustrativo, una macchina con /boot separata su ZFS richiede una verifica specifica prima dell’aggiornamento con Secure Boot attivo. Non è una buona ragione per disattivare genericamente Secure Boot: conviene controllare il proprio layout e le indicazioni ufficiali, provare la migrazione su una copia e predisporre un recupero. Una partizione dati cifrata non va confusa automaticamente con /boot cifrata. [1]
Infografica · La novità, in tre punti. Fonti: [1][2]Leggi il contenuto dello schema
Sintesi dei fatti documentati nell’articolo. I riferimenti sono riportati sotto lo schema.
Punto 1 · Ubuntu 26.10: data di rilascio e filosofia di sicurezza: Ubuntu 26.10, “Stonking Stingray”, non è ancora una versione finale: il calendario ufficiale colloca il rilascio al 15 ottobre 2026.
Punto 2 · Secure Boot e la nuova configurazione di GRUB: Una delle modifiche più incisive riguarda il bootloader GRUB nelle build firmate per UEFI Secure Boot.
Punto 3 · Crittografia basata su TPM e gestione firmware: La crittografia dell'intero disco basata su TPM (Trusted Platform Module) viene estesa a macchine che non possiedono un hardware root of trust.
Crittografia basata su TPM e gestione firmware
La crittografia dell'intero disco basata su TPM (Trusted Platform Module) viene estesa a macchine che non possiedono un hardware root of trust. In questi dispositivi, poiché Ubuntu non può verificare automaticamente l'integrità del firmware, il sistema richiede l'inserimento di un PIN o di una passphrase durante la fase di installazione per sbloccare la chiave di crittografia. Una volta completata l'installazione, gli amministratori hanno la possibilità di rimuovere il PIN, sebbene ciò comporti la perdita della protezione contro la manomissione del firmware. [1]
Per ottimizzare la manutenzione, lo strumento fwupd è stato aggiornato per richiedere la chiave di recupero solo quando l'aggiornamento del firmware impatta effettivamente le misure (measurements) utilizzate per sbloccare il disco tramite TPM. Questo evita prompt ridondanti su sistemi dove l'aggiornamento non altera la policy di sblocco. Questa specifica miglioria è stata retroportata anche a Ubuntu 26.04 LTS, garantendo che le flotte di macchine aziendali possano essere aggiornate con meno interruzioni per l'utente finale. [1]
Transizione totale a Rust per le Core Utilities
Ubuntu 26.10 completa la migrazione delle core utilities a Rust, integrando ora anche i comandi cp, mv e rm, che erano rimasti in implementazione GNU nella versione 26.04 LTS per garantire la compatibilità. L'adozione di Rust permette di eliminare intere classi di vulnerabilità legate alla gestione della memoria, come l'accesso a memoria non valida (out-of-bounds) e l'uso di memoria dopo la sua liberazione (use-after-free), grazie a controlli rigorosi effettuati dal compilatore e, dove necessario, a runtime. [1]
Tuttavia, è necessario precisare che l'uso di Rust non rende il sistema immune da ogni bug: non previene errori di logica applicativa né vulnerabilità presenti in dipendenze esterne o in blocchi di codice esplicitamente marcati come 'unsafe'. Dal punto di vista operativo, gli amministratori di sistema dovrebbero testare accuratamente ogni script che dipenda da comportamenti specifici e sottili dei comandi GNU. Ad esempio, un workflow privilegiato che automatizza la cancellazione di directory basandosi su un particolare output di 'rm' potrebbe comportarsi diversamente con la versione Rust, rendendo necessario un test di regressione in ambiente di staging prima del deploy in produzione. [1]
Networking, Crittografia Post-Quantum e D-Bus
Il sistema introduce OpenSSL 4.0 e OpenSSH 10.5, implementando algoritmi di crittografia post-quantum come ML-KEM, ML-DSA e SLH-DSA. Questa misura serve a proteggere i dati oggi intercettati da futuri attacchi condotti tramite computer quantistici. Viene inoltre introdotto 'upki', un sistema di revoca dei certificati che utilizza dati CRLite memorizzati localmente, integrato inizialmente con curl per permettere il rilevamento di certificati revocati senza dover effettuare una richiesta online verso la Certification Authority per ogni singola connessione. [1]
A livello di comunicazione tra processi, dbus-broker sostituisce il vecchio dbus-daemon, introducendo un'architettura event-driven che migliora scalabilità e affidabilità. Questa transizione mantiene intatta la mediazione di AppArmor, assicurando che le policy di confinamento esistenti per snap e pacchetti critici rimangano applicate. Parallelamente, è disponibile per i test ntpd-rs, un'implementazione di NTP in Rust che mira a diventare il default in Ubuntu 27.04 per prevenire corruzioni di memoria nei demoni di rete che espongono il sistema a traffico esterno. [1]
Myna: dettatura locale e privacy dell'AI
Myna è una funzione di dettatura locale per Ubuntu Desktop disponibile come technology preview opzionale. Canonical descrive un motore di inferenza confinato in uno snap, con opzioni come Whisper, Parakeet e FunASR: l’audio viene elaborato localmente e non viene caricato su un server remoto né conservato dal servizio. È una scelta relativa al riconoscimento vocale, da distinguere da una promessa di sicurezza dell’intero computer. La preview e i requisiti di ambiente rimangono rilevanti: non bisogna presentarla come una funzione stabile già attiva su ogni installazione di Ubuntu 26.10 o come un assistente che controlla tutto il desktop. [1][3]
Il confinamento del motore è uno dei livelli di protezione descritti da Canonical; non è una garanzia assoluta contro qualsiasi problema del sistema. Tuttavia, l'utente deve essere consapevole di un limite operativo: mentre la fase di trascrizione è privata e locale, il testo risultante viene inserito nell'applicazione di destinazione (ad esempio un browser o un editor di testo). Pertanto, se l'applicazione di destinazione ha policy di storage cloud o invia i dati a server esterni, il testo trascritto da Myna sarà soggetto a tali policy, poiché Myna gestisce solo la conversione audio-testo e non il comportamento dell'app ospite. [1]
Prima dell’aggiornamento, un percorso pratico è annotare versione installata, modalità di avvio e disposizione delle partizioni, verificare la disponibilità di un backup recuperabile e individuare gli script da cui dipende il proprio lavoro. Chi usa una configurazione standard e chi mantiene un layout personalizzato non devono presumere di incontrare gli stessi problemi. Per i comandi di base riscritti in Rust, un confronto su copie dei dati permette di controllare le opzioni realmente usate senza trasformare l’aggiornamento del computer principale in una prova improvvisata. [1][2]
Myna è una preview opzionale: qui le impostazioni nella schermata ufficiale Canonical. Fonte: CanonicalDalla lettura all'azione
Da mettere in pratica
Verificare che la partizione /boot non sia configurata su LVM, LUKS o RAID (eccetto RAID1) se si desidera mantenere attivo Secure Boot.
Eseguire test di regressione su script di sistema che utilizzano cp, mv e rm per verificare la compatibilità con le nuove implementazioni in Rust.
Controllare la disponibilità di provider OpenSSL compatibili se si utilizzano HSM o token PKCS#11, data la rimozione dell'interfaccia ENGINE.
Effettuare un backup completo della partizione /boot e dei dati critici prima di procedere all'aggiornamento di versione.
Valutare l'installazione di Myna tramite PPA solo su hardware amd64/amd64v3 con GNOME su Wayland, consapevole che si tratta di una technology preview.
Il design introdotto con Firefox 157 cambia barre, temi e sidebar. Ecco le differenze pratiche, le correzioni video e i limiti da conoscere prima di cambiare impostazioni.
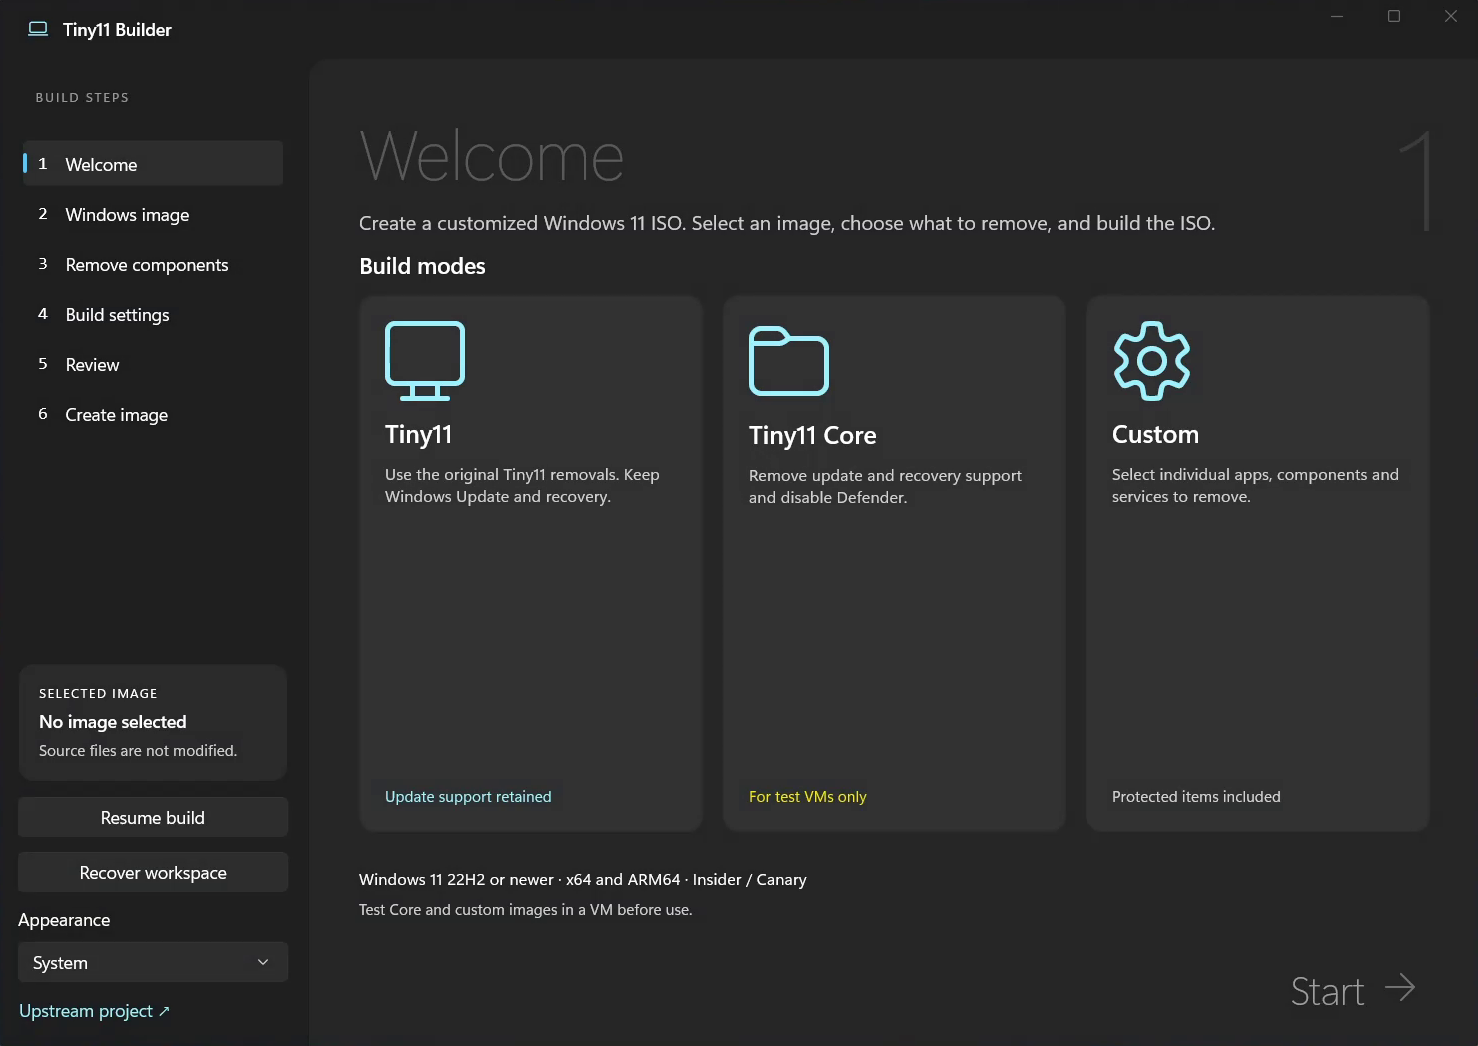
Rilasciata il 12 ottobre 2026, la versione v0.1.0-preview.1 di Tiny11 Builder evolve in un'app WinUI in C# per creare ISO di Windows 11 ridotte, introducendo modalità di rimozione differenziate e ottimizzazioni Turbo.
LineageOS 24 arriva con Android 17, l’editor Canvas, un Updater rivisto e strumenti WebUSB facoltativi. Le novità utili e i dettagli da controllare per compatibilità e patch di sicurezza.


Parliamone
Hai un’esperienza da condividere o una domanda? Scrivi un commento pertinente, senza pubblicità o link.