Codex Cloud e l'integrazione con Tailscale per l'accesso a reti private
Analisi dell'integrazione tra Codex Cloud di OpenAI e Tailscale, che permette agli agenti di coding di accedere a API e servizi interni via VPN per flussi di lavoro professionali.
Illustrazione ufficiale Tailscale dedicata all’integrazione con Codex Cloud.Tailscale · immagine ufficialeFonte dell’immagine
L'integrazione tra Codex Cloud e Tailscale
Il 6 ottobre 2026 è stata annunciata l'integrazione di Tailscale all'interno di Codex Cloud, un servizio di OpenAI che permette di eseguire task di programmazione in ambienti cloud isolati. La particolarità di questo rilascio risiede nel fatto che OpenAI ha implementato il supporto per Tailscale come provider VPN senza un accordo di partnership formale o lo sviluppo di API custom, utilizzando semplicemente l'implementazione standard del servizio. Questo permette a Codex Cloud di collegarsi a una tailnet, rendendo accessibili le risorse private dell'utente all'interno della sessione di coding, superando i limiti di connettività standard che solitamente si fermano all'accesso internet pubblico o ai repository GitHub collegati. [1]
L'impatto per gli sviluppatori è significativo: Codex Cloud può ora interagire con l'infrastruttura reale dell'azienda. Un agente può interrogare API interne o servizi di testing che risiedono all'interno della rete protetta da Tailscale. Questo trasforma lo strumento da un assistente alla scrittura di codice a un agente capace di investigare bug in ambienti di staging o costruire feature che richiedono l'interazione con servizi backend non esposti su internet pubblico, permettendo all'AI di operare su dati e servizi reali invece di basarsi solo su descrizioni teoriche o file statici. [1][2]
Disponibilità e requisiti di accesso
L'accesso a Codex Cloud non è immediato per tutti gli utenti, poiché il servizio è in fase di rollout graduale. Attualmente, la funzionalità è destinata agli account ChatGPT a pagamento, specificamente i piani Plus e i livelli superiori. Gli utenti che hanno accesso possono configurare l'ambiente selezionando l'opzione Work in > Cloud all'interno dell'app desktop o della versione web di ChatGPT. Il processo prevede la scelta dei repository GitHub su cui lavorare e la creazione di un ambiente cloud dedicato, che opera come una sessione remota indipendente dal dispositivo locale dell'utente. [1][2]
Dal punto di vista operativo, l'adozione di questo strumento richiede una valutazione attenta dei piani attivi. Poiché il rollout è progressivo, un utente Plus potrebbe non visualizzare immediatamente le opzioni Cloud. È fondamentale distinguere tra l'ambiente di lavoro (Cloud Environment), che contiene repository e strumenti, e il singolo task, che ne eredita la configurazione. Questo modello permette di riutilizzare setup complessi per più attività diverse senza dover riconfigurare ogni volta l'accesso VPN, ottimizzando i tempi di avvio per team che lavorano su progetti di grandi dimensioni. [2]
Infografica · La novità, in tre punti. Fonti: [1][2][3]Leggi il contenuto dello schema
Sintesi dei fatti documentati nell’articolo. I riferimenti sono riportati sotto lo schema.
Punto 1 · L'integrazione tra Codex Cloud e Tailscale: Il 6 ottobre 2026 è stata annunciata l'integrazione di Tailscale all'interno di Codex Cloud, un servizio di OpenAI che permette di eseguire task di programmazione in ambienti cloud isolati.
Punto 2 · Disponibilità e requisiti di accesso: L'accesso a Codex Cloud non è immediato per tutti gli utenti, poiché il servizio è in fase di rollout graduale.
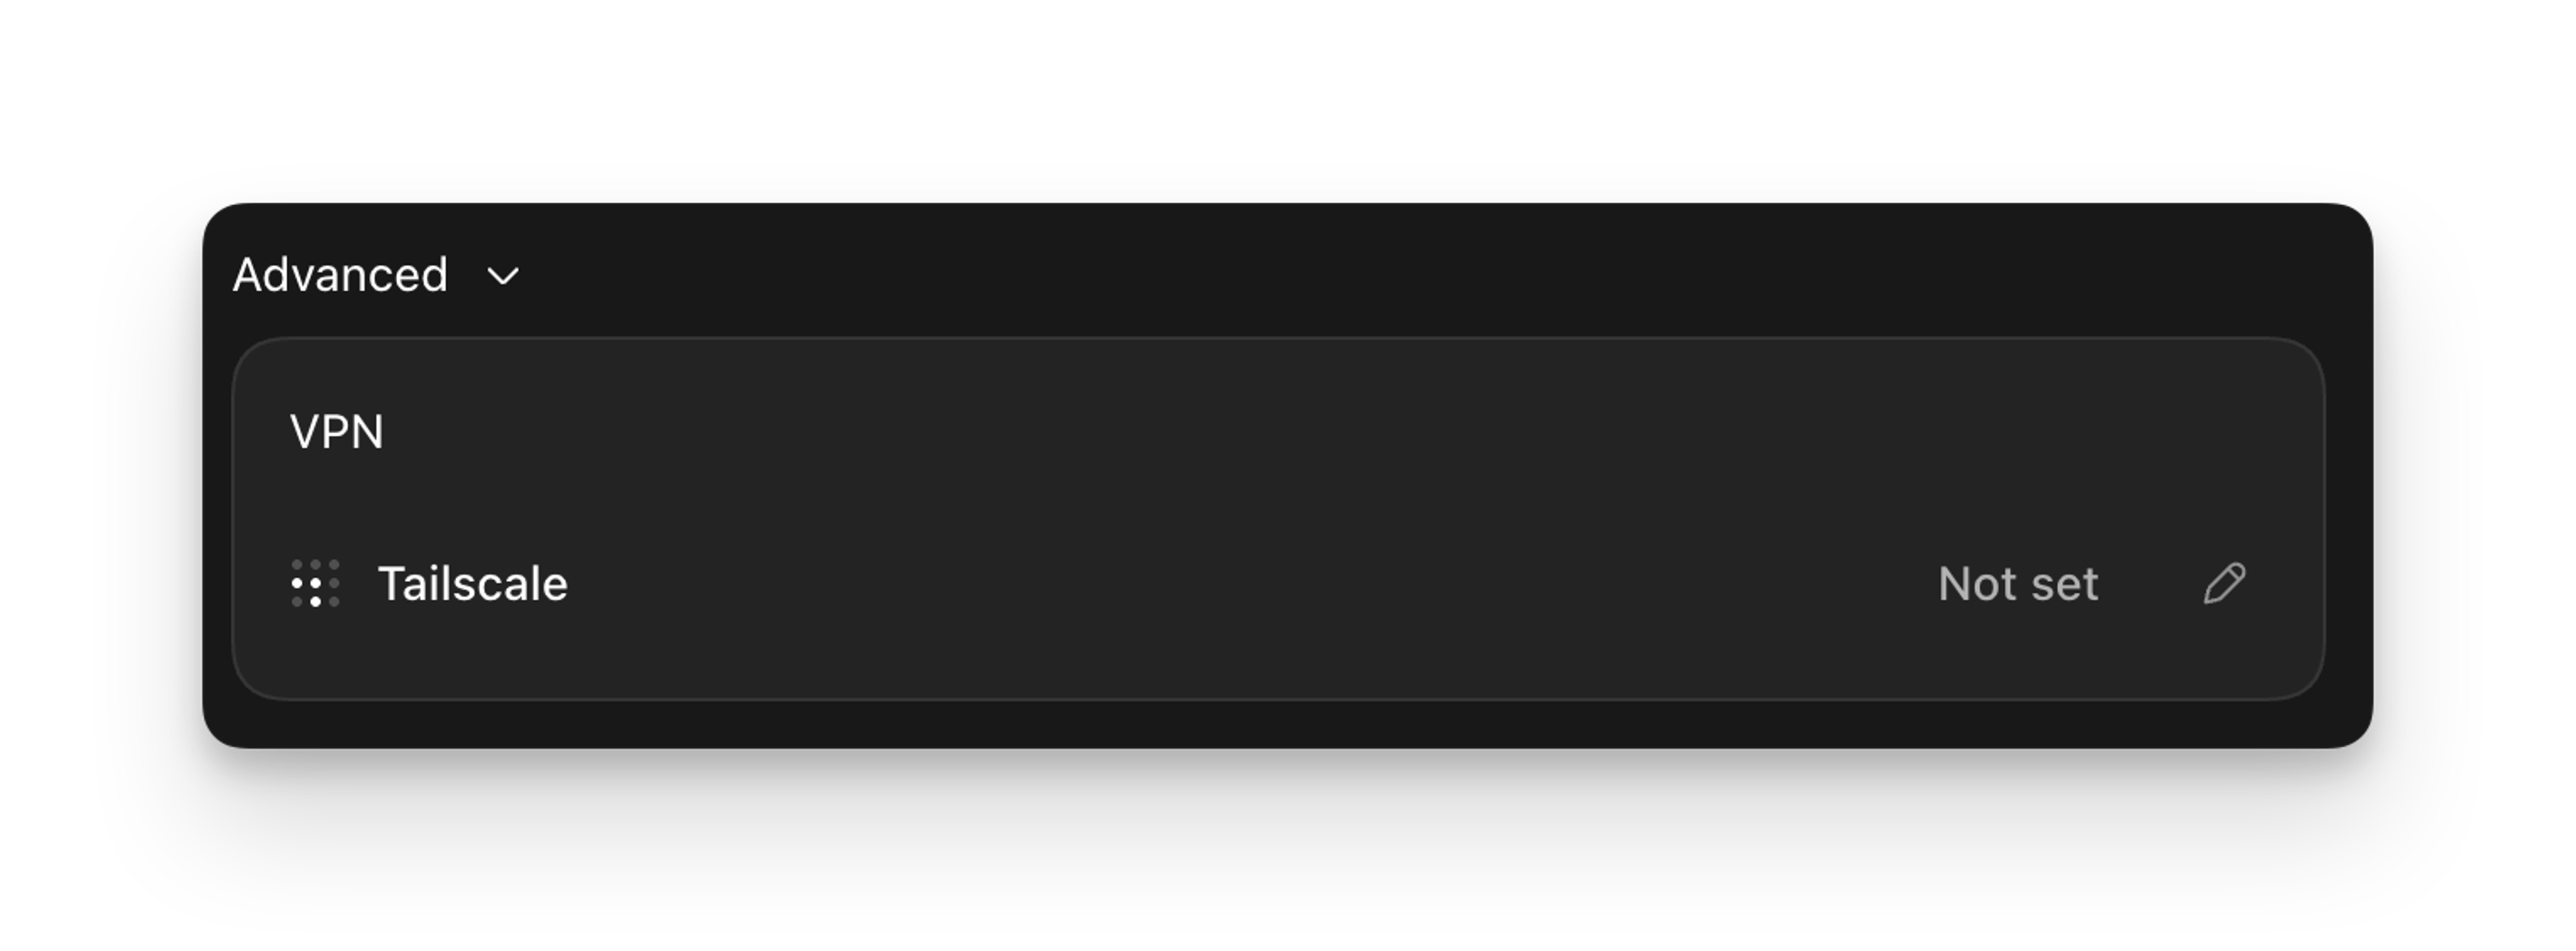
Punto 3 · Configurazione tecnica della VPN: Per attivare la connessione privata, l'utente deve accedere alle impostazioni Advanced > VPN dell'ambiente Codex Cloud e selezionare Tailscale.
Impostazioni VPN di Codex Cloud nella schermata pubblicata da Tailscale il 6 ottobre: la connessione va salvata e l’ambiente pubblicato o ripubblicato prima di usarla in un nuovo task. Fonte: Tailscale
Configurazione tecnica della VPN
Per attivare la connessione privata, l'utente deve accedere alle impostazioni Advanced > VPN dell'ambiente Codex Cloud e selezionare Tailscale. La configurazione richiede la generazione di una chiave di autenticazione (auth key) nella console di amministrazione di Tailscale. È essenziale che tale chiave sia configurata come Reusable (riutilizzabile), per permettere a nuove macchine virtuali dei task di unirsi alla rete, e come Ephemeral (effimera), affinché Tailscale rimuova automaticamente i dispositivi dopo che sono andati offline, evitando l'accumulo di nodi obsoleti nella tailnet. [1][3]
Un aspetto critico della configurazione riguarda l'identità del dispositivo. Tailscale suggerisce l'uso dei tag (come tag:codex) durante la generazione della chiave. Senza tag, il dispositivo in cloud assumerebbe l'identità dell'utente che ha generato la chiave, ereditandone tutti i permessi di accesso. L'uso dei tag permette invece di applicare regole di accesso specifiche per l'agente AI, separando i suoi privilegi da quelli dell'amministratore. Questo approccio è fondamentale per implementare il principio del minimo privilegio, limitando l'agente solo alle risorse strettamente necessarie per il task di coding assegnato. [1][4]
Capacità di rete e risoluzione DNS
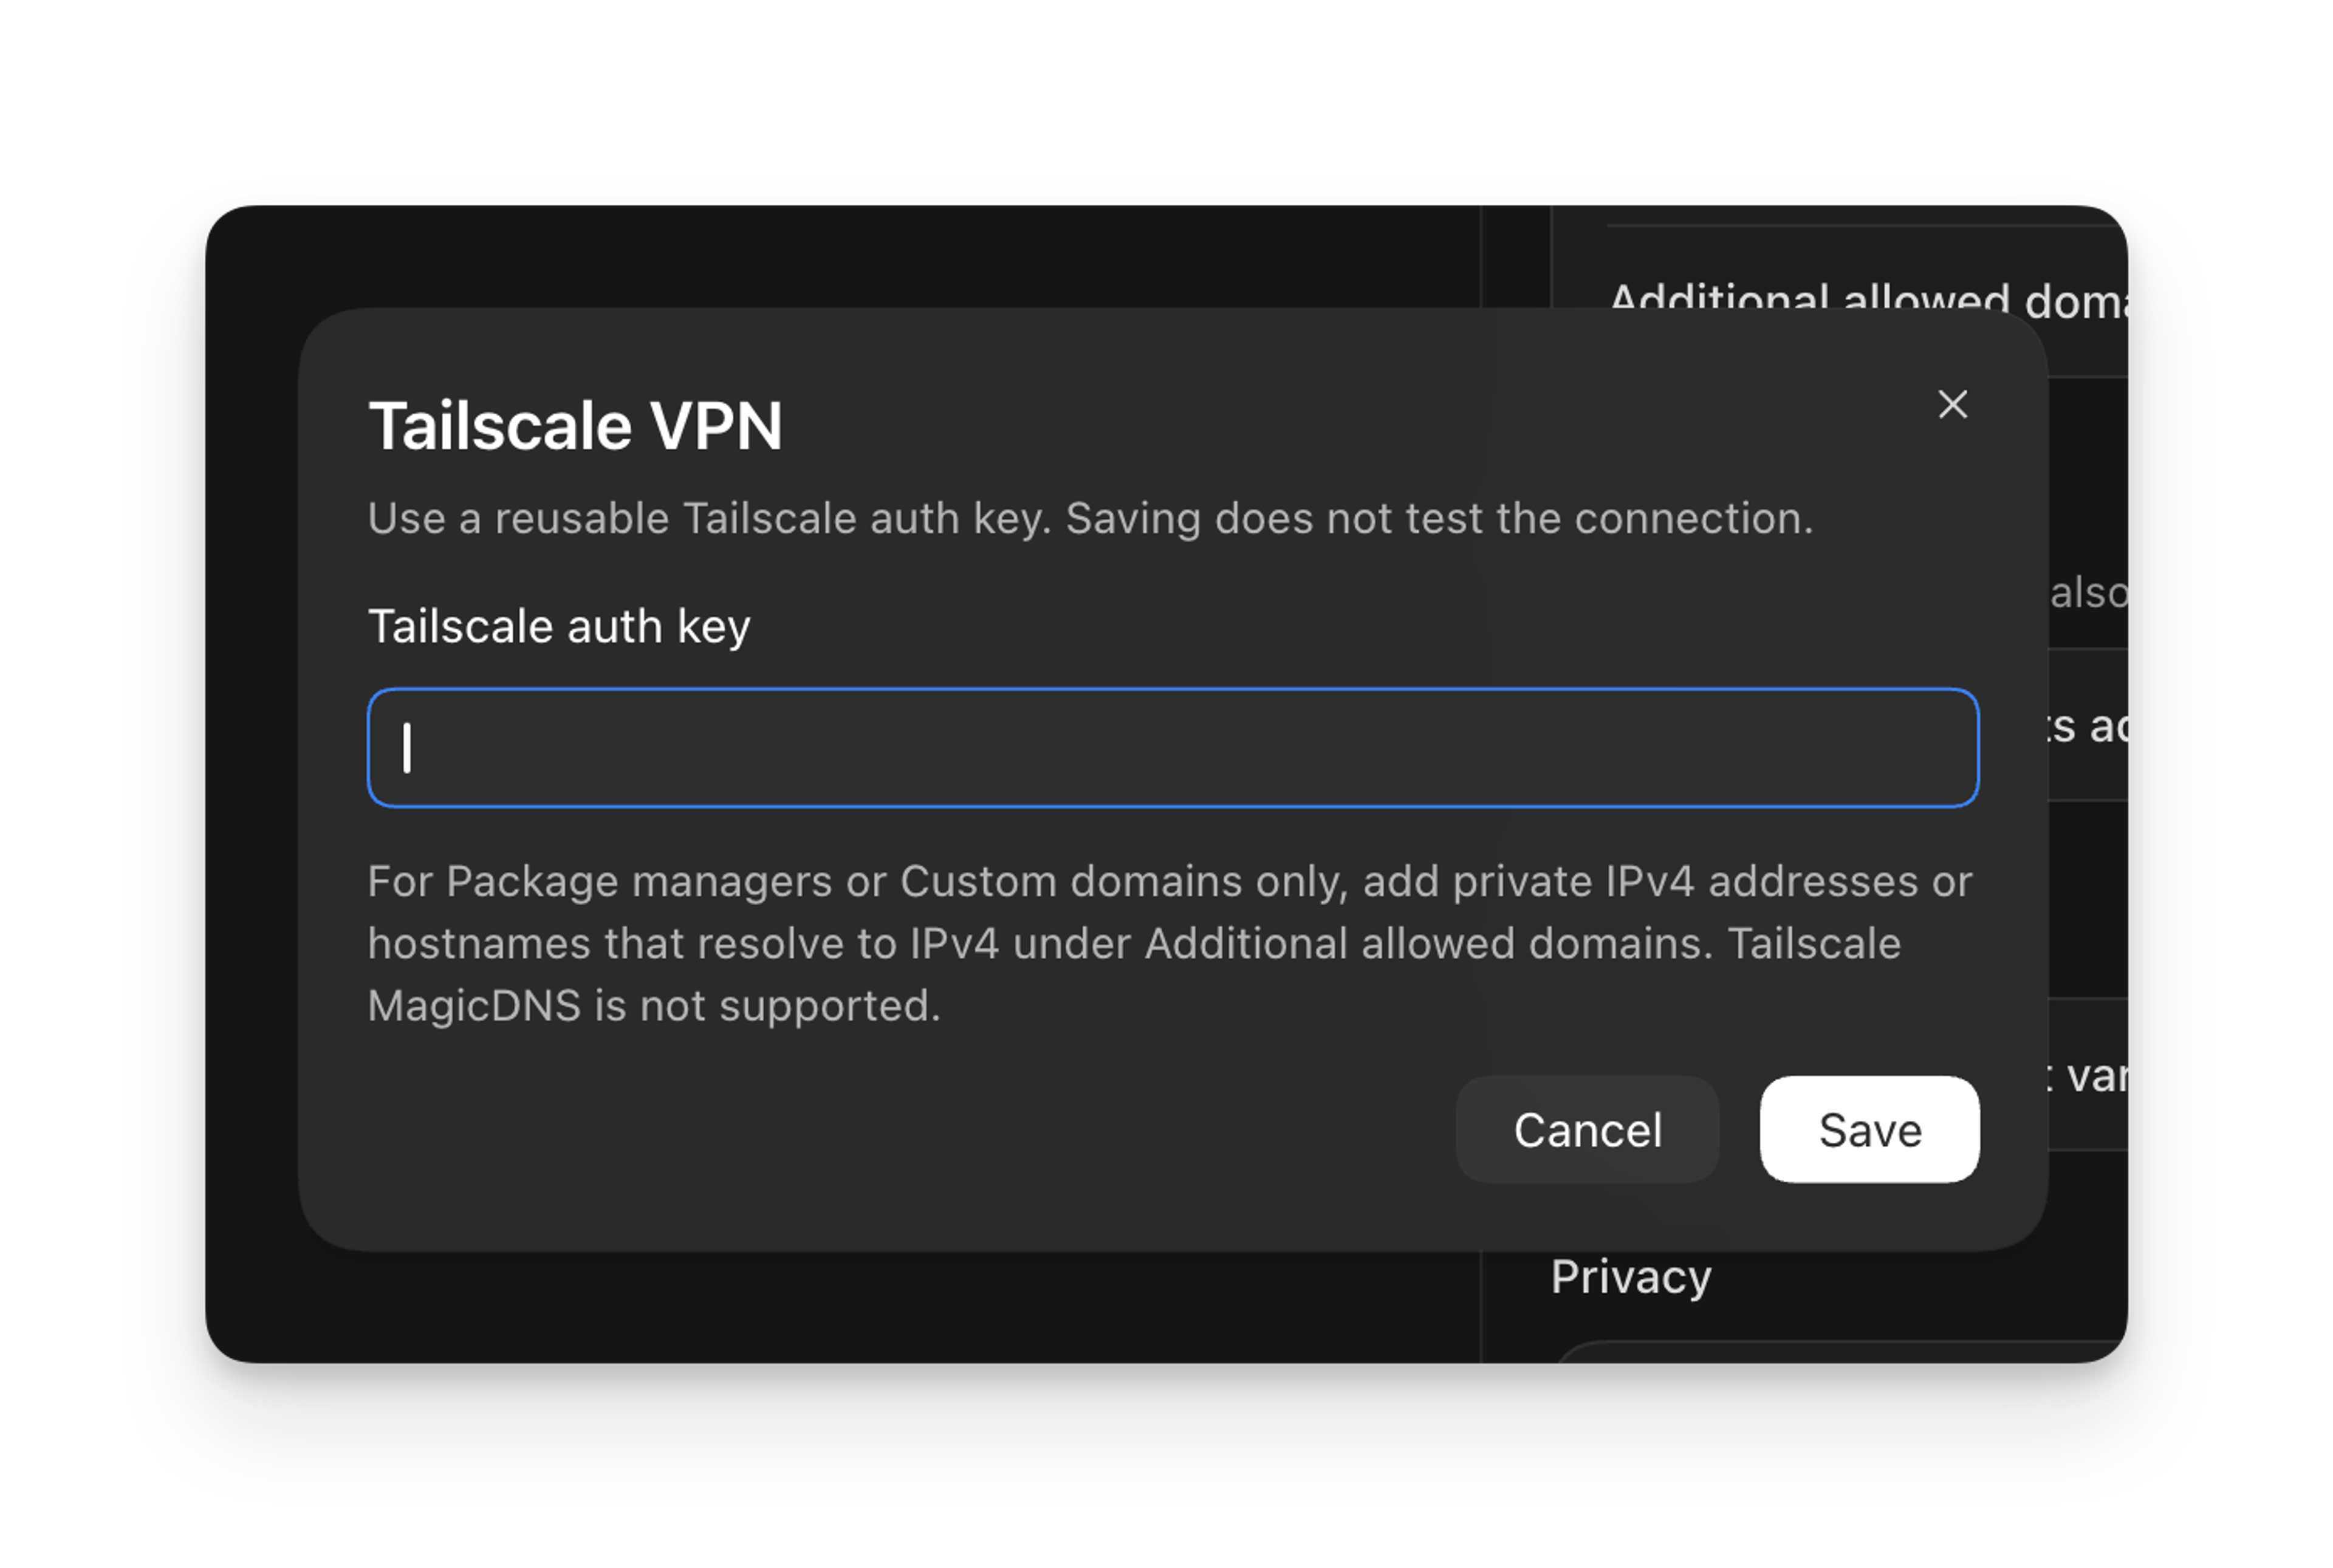
L'integrazione supporta l'instradamento di subnet IPv4 private, richiedendo l'uso di indirizzi IPv4 o hostname che risolvano a tali indirizzi. Esiste una discrepanza temporale tra le fonti: il blog di Tailscale del 6 ottobre indicava che MagicDNS e split DNS non funzionavano, mentre la documentazione di OpenAI consultata l'8 ottobre conferma che i task possono utilizzare proprio queste funzionalità per raggiungere servizi privati tramite hostname. Le destinazioni supportate sono limitate a protocolli HTTP e HTTPS, con supporto per TCP arbitrario solo tramite proxy su porta 8088. [1][3]
Questa limitazione ai soli flussi HTTP/HTTPS e l'assenza di supporto per UDP, ICMP e connessioni inbound (come SSH) definisce chiaramente il perimetro d'uso di Codex Cloud. L'agente può consumare API o leggere dati da un database via HTTP, ma non può essere utilizzato per fare debugging di rete a basso livello (come l'uso di ping) o per essere controllato remotamente via shell. Gli sviluppatori devono quindi assicurarsi che i servizi interni siano esposti tramite interfacce web o proxy compatibili per poter essere sfruttati dall'AI durante le sessioni di lavoro in cloud. [1]
Sicurezza e controllo degli accessi
Per proteggere la rete aziendale dall'uso di strumenti agentici, Tailscale raccomanda l'implementazione di Grants, un sistema di controllo degli accessi che combina permessi a livello di rete e di applicazione. I Grants permettono di definire con precisione quali risorse (destinazioni) un dispositivo (sorgente) può raggiungere e quali azioni può compiere. Questo sistema segue un approccio deny-by-default, allineato ai principi Zero Trust, permettendo di filtrare l'accesso non solo per IP e porta, ma anche per capacità specifiche all'interno delle applicazioni stesse. [5]
Un esempio illustrativo di configurazione sicura prevede la creazione di un Grant che permetta al tag:codex di accedere solo a un server di staging specifico sulla porta 443, vietando l'accesso a qualsiasi altro server della tailnet. Per verificare l'efficacia di tale configurazione, l'amministratore può attivare i network flow logs (disponibili nei piani Premium ed Enterprise) per monitorare in tempo reale quali risorse l'agente sta effettivamente tentando di raggiungere. Questo processo di verifica è essenziale prima di dare all'AI l'accesso a ambienti critici, garantendo che l'agente non possa navigare indiscriminatamente nella rete aziendale. [1][5]
Finestra VPN riprodotta nel post Tailscale del 6 ottobre. L’avviso storico su MagicDNS non riflette la documentazione OpenAI consultata l’8 ottobre, che descrive il supporto a MagicDNS e split DNS con destinazioni IPv4. Fonte: Tailscale
Criteri di adozione e limiti operativi
L'adozione di Codex Cloud con Tailscale è consigliata per team che operano su architetture a microservizi dove l'AI deve comprendere il comportamento reale delle API per generare codice accurato. Tuttavia, l'utente deve considerare che l'accesso internet dell'ambiente deve essere configurato separatamente tramite le impostazioni di internet-access, dove è possibile definire domini consentiti o utilizzare preset per i package manager (come npm, PyPI o Maven). Senza questa configurazione, l'agente non potrà installare le dipendenze necessarie per far girare il codice, indipendentemente dalla connessione VPN. [3]
In sintesi, chi può attendere l'adozione di questo strumento è chi lavora su progetti isolati o puramente frontend che non richiedono interazioni con backend privati. Al contrario, chi gestisce flussi di lavoro complessi con dipendenze interne troverà in questa integrazione un modo per ridurre l'attrito tra la generazione del codice e la sua verifica. Il limite principale resta la dipendenza da IPv4 e l'impossibilità di usare connessioni SSH, che rende lo strumento un'estensione dell'IDE in cloud piuttosto che una sostituzione completa di una macchina di sviluppo remota tradizionale. [1][3]
Dalla lettura all'azione
Da mettere in pratica
Verificare l'abbonamento a ChatGPT Plus o superiore per l'accesso a Codex Cloud.
Generare una chiave Tailscale configurata come Reusable ed Ephemeral.
Assegnare un tag specifico (es. tag:codex) alla chiave per isolare i permessi dell'AI.
Configurare i Grants in Tailscale per limitare l'accesso dell'agente solo alle API necessarie.
Abilitare l'accesso internet e i domini dei package manager nelle impostazioni dell'ambiente.
Verificare la raggiungibilità dei servizi interni tramite hostname IPv4, tenendo conto della discrepanza tra blog Tailscale e documentazione OpenAI su MagicDNS.
Monitorare i network flow logs per validare l'effettivo perimetro di accesso dell'agente.
Google sostituisce le Gems con le Skills, istruzioni riutilizzabili e combinabili. Analizziamo il meccanismo di stacking, l'integrazione in Workspace Studio e il cronoprogramma di migrazione per account personali e business.
Il 9 ottobre 2026 Cloudflare ha lanciato Clef-omni, un modello di decisione multimodale per audio e video. L'aggiornamento include nuovi prezzi per Clef-flash e ottimizzazioni di velocità per la famiglia Clef.

Parliamone
Hai un’esperienza da condividere o una domanda? Scrivi un commento pertinente, senza pubblicità o link.